SSL VPN接入设备产品介绍 安全接入的核心网关
产品概述
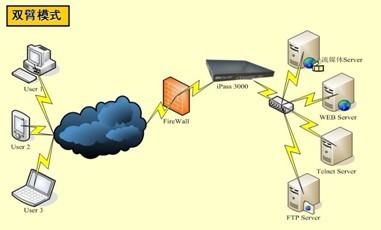
SSL VPN接入设备是专为现代企业远程办公、分支机构互联和第三方合作伙伴安全接入而设计的高性能安全网关。它基于SSL/TLS协议,无需在终端安装专用客户端(或仅需轻量级插件),即可通过标准浏览器实现安全、便捷的远程访问。该设备集身份认证、访问控制、数据加密和威胁防护于一体,是企业构建零信任安全接入架构的理想选择。
核心功能
1. 多样化接入方式
- 无客户端接入:通过Web浏览器即可访问内部Web应用、文件共享和邮件系统,适合BYOD场景和临时用户。
- 轻量客户端接入:支持全隧道模式,为移动办公用户提供类似IPSec VPN的网络层访问体验,同时保留SSL的穿透优势。
- 多平台支持:兼容Windows、macOS、Linux、Android、iOS等主流操作系统。
2. 强身份认证
- 支持本地认证、LDAP/AD、RADIUS、TACACS+等第三方认证源。
- 可集成短信验证码、动态令牌、数字证书、生物识别等多因子认证(MFA)。
- 基于用户、用户组、角色和终端环境(如设备合规性)进行细粒度授权。
3. 精细化访问控制
- 基于应用、URL、IP、端口和时间的访问策略。
- 支持应用层代理、端口转发和网络扩展,最小化暴露面。
- 动态权限调整,可与SIEM/SOAR联动实现实时响应。
4. 高安全性与加密
- 全面支持TLS 1.2/1.3,支持国密SM2/SM3/SM4算法。
- 内置防火墙、DDoS防护、防暴力破解和Web应用防火墙(WAF)能力。
- 加密隧道保障数据完整性与机密性,防止中间人攻击和数据泄露。
5. 便捷管理与高可用
- 直观的Web管理界面,支持集中策略配置与审计日志。
- 支持双机热备、集群部署和链路负载均衡,保障业务连续性。
- 提供REST API,便于与现有ITSM、IAM平台集成。
技术规格
| 项目 | 规格 |
|------|------|
| 并发用户数 | 100 - 10,000+(依型号) |
| 吞吐量 | 100 Mbps - 10 Gbps |
| SSL VPN隧道数 | 500 - 50,000 |
| 网络接口 | 4-8个千兆/万兆电口或光口 |
| 加密算法 | AES-256, RSA-2048/4096, ECC, SM2/SM3/SM4 |
| 认证协议 | LDAP, RADIUS, TACACS+, SAML 2.0, OAuth 2.0, OIDC |
| 高可用性 | 主备/主主/集群 |
| 电源 | 冗余电源(部分型号) |
| 工作温度 | 0°C - 45°C |
典型应用场景
- 远程办公:员工无论身处何地,均可安全访问内部OA、ERP、CRM等系统。
- 分支机构互联:低成本替代专线,快速构建分部与总部的安全通道。
- 合作伙伴接入:为供应商、客户提供受控的临时访问权限,并全程审计。
- 运维安全:通过SSL VPN访问服务器区,结合堡垒机实现运维审计。
- 物联网设备回传:加密终端设备数据,保障传输安全。
产品优势
- 用户体验佳:无需复杂配置,浏览器即入口,支持单点登录(SSO)。
- 安全合规:满足等保2.0、GDPR、HIPAA等法规要求,内置丰富审计报表。
- 弹性扩展:从中小企业到大型集团,均可按需选型,支撑业务增长。
- 成本效益高:降低专线依赖,减少终端管理开销,整体TCO更优。
- 国产化适配:全面兼容国产操作系统、芯片和密码算法,助力信创建设。
部署建议
- 位置选择:建议部署于DMZ区,介于互联网与内网之间。
- 网络规划:确保足够带宽,优化路由,避免单点故障。
- 证书管理:使用受信任的CA证书,定期更新,启用OCSP/CRL检查。
- 访问策略:遵循最小权限原则,定期复核用户权限。
- 监控审计:开启日志外发,与SIEM集成,及时发现异常行为
SSL VPN接入设备凭借其安全、易用、可扩展的特性,已成为企业远程接入的标准化组件。无论是支撑混合办公,还是构建零信任网络,它都是不可或缺的安全基石。
如若转载,请注明出处:http://www.fulikuaibao.com/product/49.html
更新时间:2026-10-27 04:27:51